
出门一趟回来,总觉得电脑被人动过?或者家里人、同事都有机会碰你的机器,你想弄明白“有没有人偷偷用过”?好消息是 Windows 会留下不少痕迹,只要知道去哪里看,大部分情况都能查出个大概。先说结论:最可靠的是事件查看器里的开机/登录记录,再配合 USB 记录、最近打开的文件和浏览器历史交叉验证。
先打个预防针:这些方法只能告诉你“电脑在什么时间被使用过”,不一定能确定是谁。而且如果对方很有经验,可能会清理痕迹,所以多个线索互相印证会更靠谱。另外,本文只用于检查你自己拥有的设备。
方法一:用事件查看器看开机和登录时间
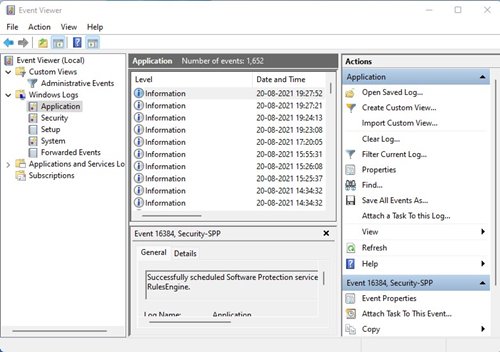
- 在搜索框输入 eventvwr.msc,按回车打开事件查看器。
- 展开“Windows 日志”,打开系统日志,里面按时间记录了系统运行的事件。
- 重点关注开关机相关的事件:事件 ID 6005 表示事件日志服务启动(基本等于开机),6006 表示服务停止(基本等于正常关机),1074 记录由谁发起了关机或重启。
- 把这些时间点和你自己的使用时间对一对,如果出现了你不在场时的开机记录,就值得留意。
方法二:查看 USB 设备使用记录
NirSoft 出品的小工具 USBDeview 能列出这台电脑接入过的所有 USB 设备,包括当前连接的和以前连接过的,还能看到每个设备最后一次接入的时间。如果你不在的时候有人插过优盘拷资料,这里通常会留下记录。
方法三:看看播放器的最近播放记录
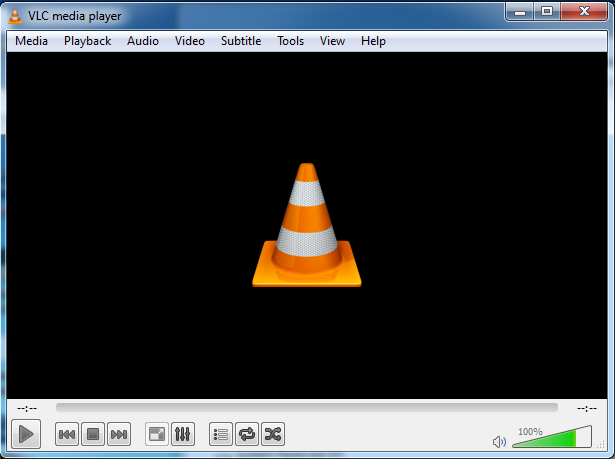
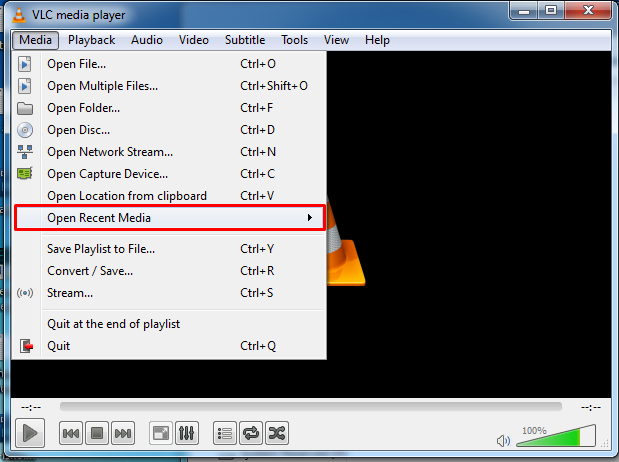
如果电脑上装了 VLC,可以看看有没有陌生的播放记录:
- 打开 VLC 媒体播放器。
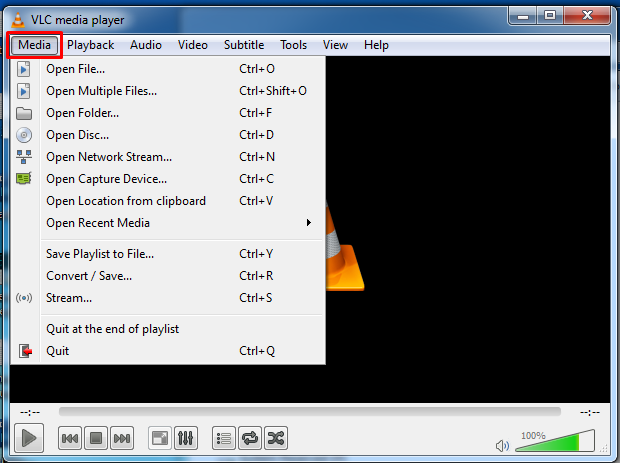
- 点击菜单栏的媒体。
- 选择打开最近播放的媒体文件,就能看到最近打开过的文件列表。
方法四:查看最近打开或保存过的文件
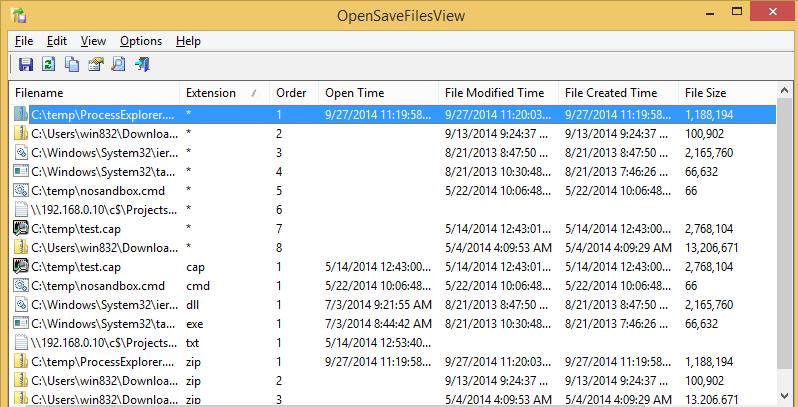
NirSoft 的 OpenSaveFilesView 可以列出通过 Windows 标准“打开/保存”对话框操作过的文件。如果有人打开或修改过你的文件,这里会显示文件路径和时间。你也可以直接在资源管理器里按“修改日期”排序,看看有没有不是你改动的文件。
方法五:查看运行过的程序
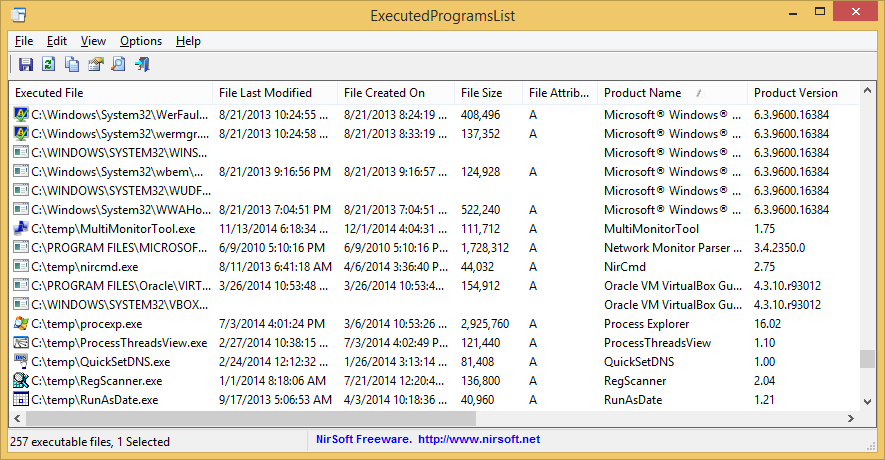
NirSoft 的 ExecutedProgramsList 可以显示系统里已经运行过的程序和批处理文件。如果有人偷偷用你的电脑,往往会运行一些你平时不用的程序,从这里能发现异常。
提醒一下:NirSoft 工具请只从官方网站下载,并用杀毒软件扫描;第三方站点的“修改版”存在被植入恶意代码的风险。
方法六:翻一翻浏览器历史记录
现在网银、支付、社交账号都在浏览器里,浏览记录非常关键。大多数浏览器都能查看历史,比如在 Chrome 里按 Ctrl + H 就能打开历史记录页。就算对方清理过历史,通常也会留下一些别的痕迹,比如下载记录、书签变化或登录过的账号活动提醒,建议一并检查。
方法七:开启登录审核策略,以后看得更清楚
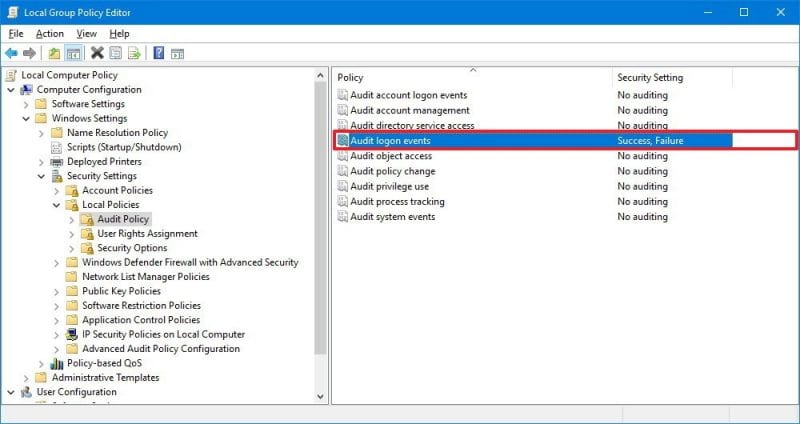
想长期监控登录情况,可以启用“审核登录事件”策略。这个方法需要专业版或更高版本的 Windows(家庭版没有组策略编辑器)。
- 按 Win + R,输入 gpedit.msc 并确定,打开本地组策略编辑器。
- 依次进入计算机配置 → Windows 设置 → 安全设置 → 本地策略 → 审核策略。
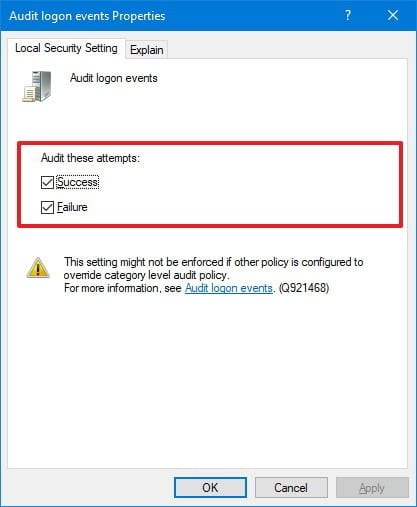
- 双击右侧的审核登录事件。
- 勾选“成功”和“失败”,点击应用并确定。
设置完成后怎么看谁登录过?
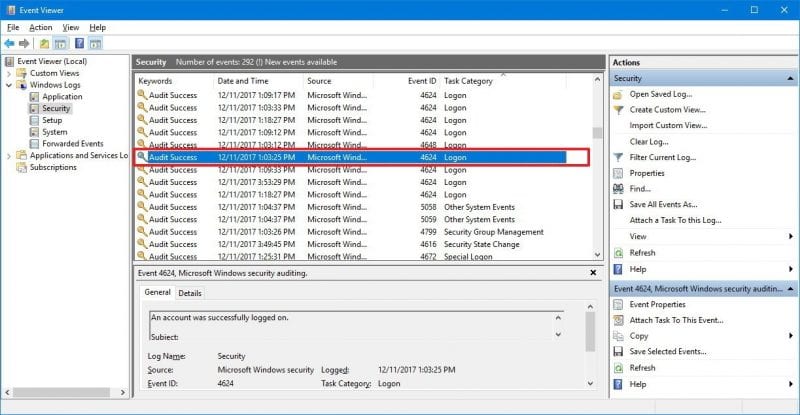
- 打开事件查看器,进入Windows 日志 → 安全。
- 找到事件 ID 为 4624 的记录,它表示一次成功登录;4625 则表示登录失败,有人连续输错密码时会出现很多条。
- 双击事件,可以看到账户名、登录 ID、登录类型等详细信息。
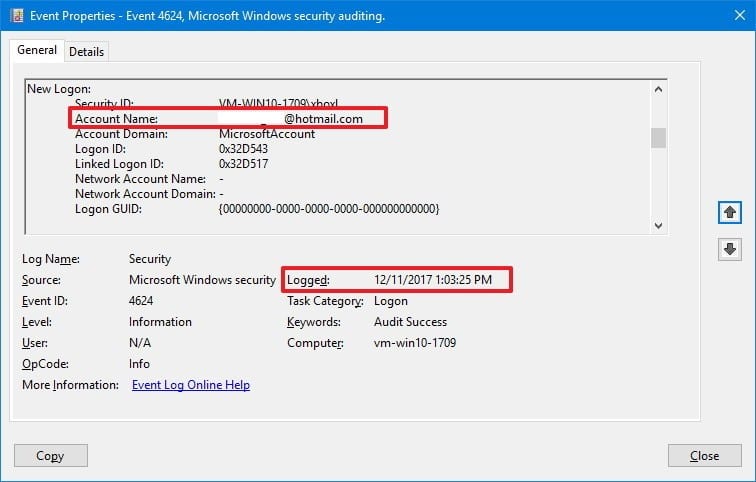
要注意:审核策略只会记录“开启之后”发生的登录,之前的无法追溯,所以建议你现在就开启,以后有需要时才有据可查。
发现异常后该怎么办?
确认有陌生人用过电脑后,第一步是改密码:先改 Windows 登录密码,再改社交账号、邮箱、网银等重要账号的密码,并尽量开启两步验证。离开座位时养成按 Win + L 锁屏的习惯,也能从源头上防住大部分“顺手一用”。如果你在这台电脑上使用代理或机场订阅,也别忘了检查订阅链接是否泄露,可以参考机场怎么选?第一次买机场订阅的 8 项检查清单里关于订阅链接安全的提醒。
常见问题(FAQ)
家庭版 Windows 没有组策略怎么办?
家庭版没有 gpedit.msc,但事件查看器、USB 记录、最近文件和浏览器历史这些方法仍然可用。
对方清除了日志,还能查到吗?
清除日志本身也会留下记录(比如安全日志被清除的事件),而且 USB 记录、文件修改时间等线索通常不会同时被清掉,多个来源交叉看更可靠。
有没有更省事的预防办法?
给账户设置强密码,离开时锁屏,并启用磁盘加密,比事后追查更有效。
总结
排查的思路是“多线索交叉验证”:事件查看器看开机和登录,USBDeview 看外设,最近文件和程序记录看操作痕迹,浏览器历史看上网行为。查完以后别忘了改密码、开锁屏,并启用登录审核,给以后留一份可靠的记录。